YPWOラボ|#038「ホームページもチケットも、止まるときは止まる。」の続編
入場無料。全席自由。座席にも十分な余裕がある。
それでも、演奏会を聴きに行くために、事前予約を求められることがあります。メールアドレスを入力し、電子チケットを受け取り、当日はその画面を提示する。
ずいぶん便利な時代になりました。
ところで、一つ聞いてもよいでしょうか。
そもそも、その予約は何のために必要なのでしょう。
観客のためなのか。主催者のためなのか。それとも、便利なサービスがあるから使っているだけなのか。
電子チケットを使うこと自体が悪いわけではありません。しかし、無料公演の受付を便利にするために、観客の個人情報を集め、外部サービスに預ける。その判断には、もう少し説明が必要な気がします。
今回のteketの事故は、そのことを考える機会になりました。
公演が終わっても、仕事は終わらない
前回のYPWOラボでは、ホームページや電子チケットのサービスが停止したとき、演奏会をどう続けるかを考えました。
システムが止まっても、演奏会の開演時刻は待ってくれません。だから、代わりの手段を用意しておく必要がある。そういう話でした。
ところが、問題はサービスの停止だけでは終わりませんでした。
2026年11月5日、電子チケットサービス「teket」が全サービスを停止。11月8日には、不正アクセスによる個人情報の流出を公表しました。
発表によると、全会員の氏名とメールアドレスの流出が確認され、登録や購入の状況によっては、住所、電話番号、チケットの発券用コードなども対象に含まれます。
さらに11月13日、teketはイベント主催者に対して、個人情報保護委員会への連名報告に関する案内を発表しました。
ここで話は少々厄介になります。
チケットを購入した観客だけでなく、その演奏会を開催した主催者にも、対応が必要になる場合があるというのです。
サービスを運営しているのはteketです。サーバーを管理しているのもteketです。不正アクセスを受けたのもteketのシステムです。
では、なぜ主催者まで関係するのでしょうか。
「業者に任せた」は、責任を手放したことにならない
個人情報保護法では、個人データの取扱いを外部の事業者に委託している場合、報告対象となる漏えい等が発生すると、原則として委託元と委託先の双方に報告義務が生じます。
本人への通知が必要になる場合もあります。
teketは11月13日の案内で、主催者管理画面から確認・利用できる購入者や申込者の情報は、主催者自身が取り扱う個人情報であり、teketはその取扱いを委託されている立場だと説明しました。
つまり、主催者が自分のパソコンに名簿をダウンロードしていなくても、管理画面を通じて扱う情報には責任が伴う、という整理です。
これは、大規模な興行会社だけの話ではありません。
個人情報保護委員会は、NPO法人やサークルなどの非営利団体でも、個人情報データベース等を活動に利用していれば、個人情報取扱事業者に当たり得ると説明しています。
「うちはアマチュアの楽団だから」
「入場無料だから」
「運営は全員ボランティアだから」
残念ながら、これらは自動的な免責理由にはなりません。
また、報告が必要となる漏えい等は、1,000人を超えるものだけではありません。不正な目的で行われたおそれのある行為による漏えい等も対象に含まれます。
観客が数百人だから関係ない、とも言い切れないわけです。
ただし、ここは正確に区別しておきたいところです。
今回、teketを利用したすべての主催者に報告義務が生じたと決まったわけではありません。
teketは対象となる主催者を調査し、個別に連絡するとしています。また、個人情報保護委員会と協議のうえ、対象主催者との連名報告を予定しています。
連名報告は、報告義務があるかどうかを決める仕組みではありません。義務がある場合の、報告の出し方の一つです。
この方法を利用すれば、主催者が個別に速報・確報を提出する必要はありません。本人への通知についても、主催者との連名でteketが実施する予定です。
事故後の主催者負担を軽減しようとする対応として、評価できるものです。
もっとも、ここで混同してはいけないことがあります。
事故への対応が適切であることと、そもそも電子チケットを導入する必要があったかどうかは、別問題です。
数年前のイベントが、突然よみがえる
今回の事故で、もう一つ見逃せない点があります。
2026年11月13日、音楽教科書などを出版する教育芸術社が、teketの不正アクセスについて注意喚起を行いました。
同社がteketを利用していたのは、2022年から2023年にかけて開催したセミナーや配信イベントです。
3年から4年前のイベントです。
参加者の情報が今回の流出対象に含まれたかどうかは、まだ確認されていません。公表されているのも、流出の「可能性」です。
しかし、過去のイベントについて今になって対応が必要になるかもしれない、という事実は重いものがあります。
teketのFAQによれば、すでに退会した会員の情報や、会員登録をせずに購入した人のメールアドレスも、流出の対象に含まれています。購入に関する記録などは、退会後も一定期間保持していたといいます。
市民楽団の場合はどうでしょう。
例えば5年前、一度だけ無料演奏会の受付に電子チケットを使ったとします。
演奏会は無事に終了。その後、そのサービスは使っていない。担当者もすでに退団している。
それでも、当時の申込情報がサービス側に残り、今回の流出の対象に含まれていれば、主催者として対応が必要になる可能性があります。
公演当日の受付を少し便利にするために導入した仕組みが、5年後に思わぬ仕事を連れてくる。
なんとも長持ちするサービスです。
演奏会は数時間で終わります。しかし、そのために取得した個人情報の責任は、何年も残ることがあります。
便利な受付システムを検討するとき、この時間の長さまで想像できているでしょうか。
無料なのは、サービスの利用料金だけ
teketは、無料チケットについて基本使用料や販売手数料などを0円と案内しています。
無料公演を開催する団体にとって、魅力的な条件です。
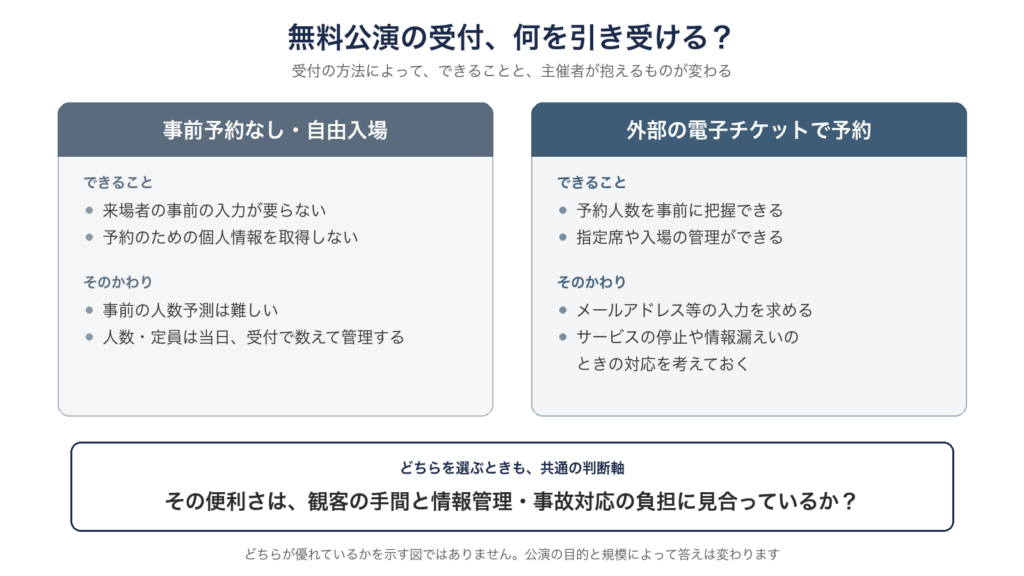
予約人数を把握できる。指定席を設定できる。入場管理もできる。
確かに便利です。
では、その機能は本当に必要でしょうか。
指定席を設ける公演、定員に対して申し込みが集中する公演、厳密な人数管理が必要な公演であれば、予約システムには明確な役割があります。
しかし、全席自由で、会場にも余裕があり、予約なしでも問題なく入場できる公演ならどうでしょう。
観客にはメールアドレスを入力してもらう。サービス側には申込情報が保存される。そして主催者は、万一の事故が起きた場合の対応を考えておかなければならない。
得られるものは、主として事前の予約人数です。
しかも、予約人数と実際の来場人数は同じではありません。
予約という数字が手に入ることと、その数字が公演運営に本当に必要なことも、別の話なのです。
無料のサービスは導入のハードルを下げてくれます。
しかし、利用料金が0円でも、情報管理の責任まで0円になるわけではありません。
安いから使う。便利だから使う。
それだけで判断してよいものなのか、改めて考えたいところです。
最初から集めなければ、漏れる情報もない
個人情報のセキュリティ対策というと、二段階認証、暗号化、アクセス制限、監視体制などが思い浮かびます。
どれも重要です。
しかし、技術的な対策を並べる前に、一つ考えたいことがあります。
その情報は、そもそも取得する必要があるのでしょうか。
取得していない個人情報は、自分たちの名簿から流出しません。外部の予約サービスにも登録しなければ、少なくともその予約に伴う情報を預けることはありません。
これは、かなり確実なリスク削減策です。
もちろん、個人情報を一切扱わずに団体を運営できるわけではありません。団員の情報、賛助会員の情報、会計や契約に必要な記録など、管理すべき情報はあります。
だからこそ、必要な情報と、なくても困らない情報を区別する意味があります。
YPWOの演奏会は、原則として入場無料、全席自由、事前予約不要です。
観客に個人情報の登録を求めず、演奏会案内のためにメールアドレスを収集することもありません。メールマガジンの登録制度も設けていません。会場アンケートも原則として無記名です。
一方、賛助会員など、会員管理のために情報が必要な場合は、必要な範囲に限って取得しています。
これは、個人情報を安全に管理する技術がないからではありません。
管理しなくてもよい情報を、わざわざ管理対象に増やさない。
そういう選択です。
さらに、観客にとっても利点があります。
事前予約もアカウント登録も必要なければ、演奏会を聴くまでの手間が減ります。
ふらっと立ち寄って音楽を楽しんでもらいたい公演にとって、その気軽さは、電子チケットの機能以上に大切な場合もあります。
便利な道具を探す前に、必要な仕事を考える
新しいサービスの紹介には、たいてい便利な機能が並んでいます。
予約管理ができる。QRコードで受付できる。申込者にメールを送れる。
できることが増えるのは魅力的です。
しかし、機能があることと、その機能を使うべきことは同じではありません。
本当に予約が必要なのか。
人数だけ分かれば十分ではないのか。
氏名やメールアドレスを集める理由はあるのか。
その情報はいつ削除されるのか。
サービスが停止したらどうするのか。
情報が漏えいした場合、誰が何をするのか。
こうした問いに答えられるなら、電子チケットは有効な道具になります。
答えられないのなら、導入を急ぐ理由もないはずです。
便利な仕組みを追加することは、必ずしも運営の改善を意味しません。場合によっては、便利さと一緒に、新しい責任を追加しているだけかもしれません。
その予約、本当に必要でしたか?
前回のラボでは、「ホームページもチケットも、止まるときは止まる」と書きました。
今回の事故が示したのは、その先にある問題です。
システムは復旧できます。
しかし、一度流出した個人情報を回収することはできません。
サービスを再開させる作業と、流出した情報に対する責任は、同じところで終わるとは限らないのです。
無料演奏会に電子チケットを導入することが間違いなのではありません。公演の規模や運営方法によっては、十分な合理性があります。
ただし、電子チケットを使わないという選択にも、合理性があります。
観客に何をしてもらう必要があるのか。
主催者は何を管理する必要があるのか。
その二つを考えた結果、予約そのものが不要だという結論になっても、何ら不思議ではありません。
市民楽団の運営では、つい「何を導入するか」に目が向きます。
しかし、何を導入しないかも、立派な運営判断です。
参考資料
- YPWOラボ #038「ホームページもチケットも、止まるときは止まる。」
- 株式会社teket:【重要】不正アクセスによる情報流出に関するお詫びとお知らせ(第一報・2026年11月8日)
- 株式会社teket:【重要】イベント主催者の皆さまへ:個人情報保護委員会への連名報告について(2026年11月13日)
- 株式会社teket:teket(テケト)における不正アクセスに関するご案内(再開の見通し・よくあるご質問)
- 株式会社教育芸術社:電子チケットサービス「teket(テケト)」への不正アクセスによる情報漏洩の可能性について(2026年11月13日)
- 個人情報保護委員会:個人情報の保護に関する法律についてのガイドライン(通則編)3-5 漏えい等の報告等
- 個人情報保護委員会:よくある質問 Q1-54(非営利団体と個人情報取扱事業者)
- teketヘルプ:販売手数料はいくらですか?
注:2026年11月18日時点で確認できた公表情報に基づく考察です。事故の影響範囲や主催者ごとの対応は、今後の調査や案内により変わる可能性があります。個別の法的判断は、teketや個人情報保護委員会の最新情報をご確認ください。